


Explained
NinjaOne-Alternativen für IT-Teams und MSPs
NinjaOne-Alternativen für MSPs und interne IT: Atera, SuperOps, ConnectWise, N-able, Intune, ManageEngine, Hexnode und trio.so im Vergleich.
Was Endpunktsicherheit umfasst, wie sich Antivirus, EPP, EDR und MDM unterscheiden und in welcher Reihenfolge Sie Ihre Geräte absichern.
Content-Autorin, trio.so
Endpunktsicherheit (englisch Endpoint Security) schützt die Geräte, die mit dem Unternehmensnetz oder den Firmendaten verbunden sind, also Laptops, Desktops, Smartphones, Tablets und Server. Sie verhindert, dass Angreifer über ein einzelnes Gerät in das Unternehmen gelangen, und erkennt und stoppt Angriffe, die trotzdem durchkommen. Dazu gehören mehrere Bausteine: Virenschutz der neuen Generation (EPP), Erkennung und Reaktion (EDR), Geräteverwaltung (MDM), Festplattenverschlüsselung, Patchmanagement und die Kontrolle von Apps und USB-Speichern. Kein einzelnes Werkzeug deckt alles ab. Weil viele Angriffe auf einem Endgerät beginnen und Laptops oft außerhalb der Firewall arbeiten, zählt dieser Bereich heute zu den wichtigsten Schutzschichten.
Wenn Sie Ihre Endpunkte absichern wollen, zeigt die Tabelle, welches Werkzeug welche Aufgabe übernimmt; danach folgen die Reihenfolge für die Umsetzung und die häufigsten Lücken.
Ein Endpunkt ist jedes Gerät am Rand des Netzes, das Daten sendet oder empfängt: Laptops und Desktops, iPhones und Android-Telefone, Tablets, Server, aber auch Kioskgeräte, Kassen und Drucker. Bei gemischten Flotten laufen darauf Windows, macOS, Linux, iOS und Android, und jedes System bringt eigene Schutzmechanismen mit.
| Baustein | Aufgabe | Beispiel |
|---|---|---|
| EPP (Endpoint Protection Platform) | Blockiert bekannte und verdächtige Schadsoftware, bevor sie läuft | Virenschutz der neuen Generation, Microsoft Defender Antivirus |
| EDR (Endpoint Detection and Response) | Zeichnet Aktivitäten auf, erkennt laufende Angriffe, hilft beim Untersuchen und Eindämmen | Microsoft Defender for Endpoint, CrowdStrike, SentinelOne |
| XDR und MDR | XDR bezieht weitere Quellen wie E-Mail und Identität ein, bei MDR überwacht ein Dienstleister die Alarme | Angebote der EDR-Hersteller und Sicherheitsdienstleister |
| MDM oder UEM | Richtet Geräte ein, setzt Einstellungen durch, verteilt Apps und kann sperren und löschen | Geräteverwaltung für alle Plattformen |
| Patchmanagement | Schließt bekannte Lücken in Betriebssystem und Apps | Automatisches Einspielen mit festen Fristen |
| Verschlüsselung | Schützt Daten auf verlorenen oder gestohlenen Geräten | BitLocker, FileVault, LUKS |
| App- und USB-Kontrolle | Begrenzt, was installiert und angeschlossen werden darf | Listen erlaubter und gesperrter Apps, Sperre für USB-Speicher |
| Data Loss Prevention | Erschwert den Abfluss sensibler Daten | Regeln für E-Mail, Cloud und Wechseldatenträger |
Klassischer Virenschutz vergleicht Dateien mit bekannten Signaturen. EPP erweitert das um Verhaltensregeln und maschinelles Lernen, um auch unbekannte Schadsoftware vor der Ausführung zu stoppen. EDR geht davon aus, dass trotzdem etwas durchkommt: Es zeichnet Prozesse, Dateien und Verbindungen auf, meldet Auffälligkeiten und erlaubt einem Analysten, einen Prozess zu beenden oder ein Gerät zu isolieren. Viele Produkte vereinen heute beides. EDR nützt jedoch nur, wenn jemand die Alarme bearbeitet, intern oder über einen MDR-Dienst.
Die Geräteverwaltung arbeitet auf der anderen Seite: Sie verringert die Angriffsfläche, indem sie Geräte richtig einstellt und aktuell hält, erkennt aber keine Angriffe. Beide ergänzen sich, wie der Beitrag EDR vs MDM (englisch) zeigt.
Ein typischer Ablauf zeigt, warum mehrere Bausteine nötig sind:
| Schritt des Angriffs | Was ihn aufhalten kann |
|---|---|
| Eine Phishing-Mail lockt zu einer Seite, die eine Sicherheitslücke im Browser ausnutzt | Aktueller Browser durch Patchmanagement |
| Eine Datei wird heruntergeladen und ausgeführt | Virenschutz, App-Kontrolle |
| Die Schadsoftware will sich dauerhaft einnisten | Standardnutzer ohne Administratorrechte |
| Sie liest Zugangsdaten aus und bewegt sich zum nächsten Rechner | EDR erkennt das Verhalten, Netzwerksegmentierung bremst |
| Daten werden auf einen USB-Stick oder in die Cloud kopiert | Sperre für USB-Speicher, Data Loss Prevention |
| Das Gerät wird gestohlen | Festplattenverschlüsselung, Fernlöschung |
Jede Maßnahme kann versagen. Wichtig ist, dass danach noch eine weitere greift. Dieses Prinzip beschreibt der Beitrag Defense in Depth.
Laptops außerhalb des Büros sind nicht hinter der Firewall und oft in fremden WLANs unterwegs. Deshalb muss der Schutz auf dem Gerät selbst liegen und Updates müssen über das Internet ankommen, ohne dass ein VPN nötig ist. Für den Zugriff auf interne Anwendungen eignet sich ZTNA oft besser als ein VPN, das das ganze Netz öffnet.
Bei privaten Geräten ist der Spielraum kleiner, weil dem Unternehmen das Gerät nicht gehört. Üblich sind ein Arbeitsprofil auf Android oder User Enrollment auf iPhone und iPad. So bleiben Firmendaten getrennt, und das Unternehmen sieht keine privaten Inhalte. Private Laptops bekommen im Zweifel nur Zugriff über den Browser. Regeln Sie das schriftlich und klären Sie Datenschutz und Mitbestimmung vorab.
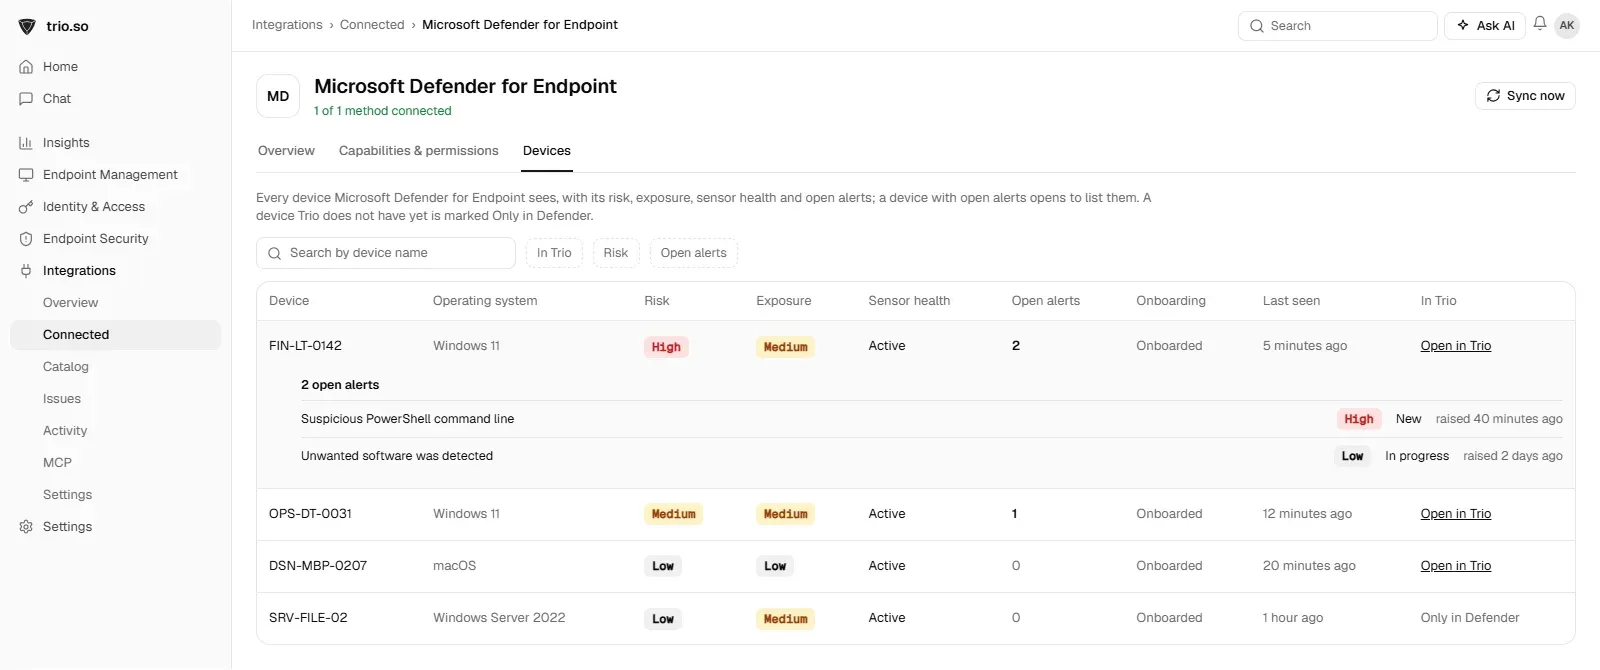
Ein Blick auf die Abdeckung deckt oft die größte Lücke auf: Geräte, die im Einkauf stehen, aber in keinem Sicherheitswerkzeug auftauchen.
trio.so ist kein EDR und ersetzt keinen Virenschutz. Es übernimmt den Verwaltungsteil: Die Konsole setzt BitLocker und FileVault durch, erzwingt die Verschlüsselung auf Telefonen und zeigt den Status pro Gerät, patcht Betriebssysteme und Drittanbieter-Apps, sperrt USB-Speicher auf Windows-PCs und Linux-Geräten und kann Firmengeräte löschen. Offene Warnungen aus Microsoft Defender for Endpoint zeigt sie neben dem jeweiligen Gerät an.
Weiterführend: Defense in Depth, ZTNA und IT-Infrastruktursicherheit.
Bereitgestellte Vorlagen
Erforderliche Vorlagen-Toolkit für IT-Administratoren
Alle ansehen Vorlagen-Toolkit
trio.so setzt Verschlüsselung durch, patcht Betriebssysteme und Apps, sperrt USB-Speicher und zeigt Defender-Warnungen je Gerät. Es ist kein EDR.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.
Jede Organisation heute benötigt eine Lösung, um Zeitaufwandende Aufgaben zu automatisieren und die Sicherheit zu stärken. Ohne die richtigen Werkzeuge verlieren manuelle Prozesse Ressourcen und lassen Lücken in der Schutzschicht. trio.so ist dafür konzipiert, dieses Problem zu lösen, indem wichtige Aufgaben automatisiert, die Sicherheit stärkt und die Einhaltung von Vorschriften gewährleistet.





Hier finden Sie Antworten auf die häufigsten Fragen zu diesem Thema.
blog.relatedBlogs
Aktuelle Branchennews, Interviews, Technologien und Ressourcen.
NinjaOne-Alternativen für MSPs und interne IT: Atera, SuperOps, ConnectWise, N-able, Intune, ManageEngine, Hexnode und trio.so im Vergleich.
Warum Compliance-Schulungen Pflicht sind, wie Sie sie kurz und wirksam gestalten, ein Jahresplan und die Themen, die IT-Teams besonders brauchen.
Welche Technik ein Konferenzraum braucht, von Display und Kamera bis Audio und Buchungsdisplay, mit Ausstattung nach Raumgröße und einer Checkliste.
Die Null-Berührung-Bereitstellung automatisiert die Einrichtung , rationalisiert Konfigurationen ohne manuelle Eingriffe.
Compliance Automation prüft Kontrollen laufend und sammelt Nachweise. Was sich automatisieren lässt, was nicht, sechs Schritte und Werkzeuge.
EMM (Enterprise Mobility Management) erklärt: Bausteine, Vorteile, Unterschied zu MDM und UEM und wie Sie Smartphones und Tablets sicher verwalten.
Was ein digitaler Arbeitsplatz ist, welche Bausteine dazugehören, wie Sie ihn einführen und was bei Sicherheit und Datenschutz zu beachten ist.
Was Identitätsmanagement umfasst, wie sich IdM, IAM und PAM unterscheiden, wie der Lebenszyklus einer Identität aussieht und wie Sie es einführen.
14 Tage kostenlos testen. Keine Kreditkarte nötig.
trio.so für MSPs: eine Konsole, getrennte Kunden