


MDM für MSPs, das jeden Kunden in seiner eigenen Spur hält
Eine trio.so Konsole für alle Kunden, die Sie betreuen. Jeder Kunde gibt Ihren Zugriff frei und behält seinen eigenen Workspace mit seinen eigenen Apple-, Microsoft- und Google-Konten. Ihr Team registriert Geräte, spielt Patches ein und prüft die Compliance in jedem davon, während Geräte, Nutzer und Richtlinien jedes Kunden getrennt bleiben.
- Windows
- macOS
- Linux
- iOS/iPadOS
- Android
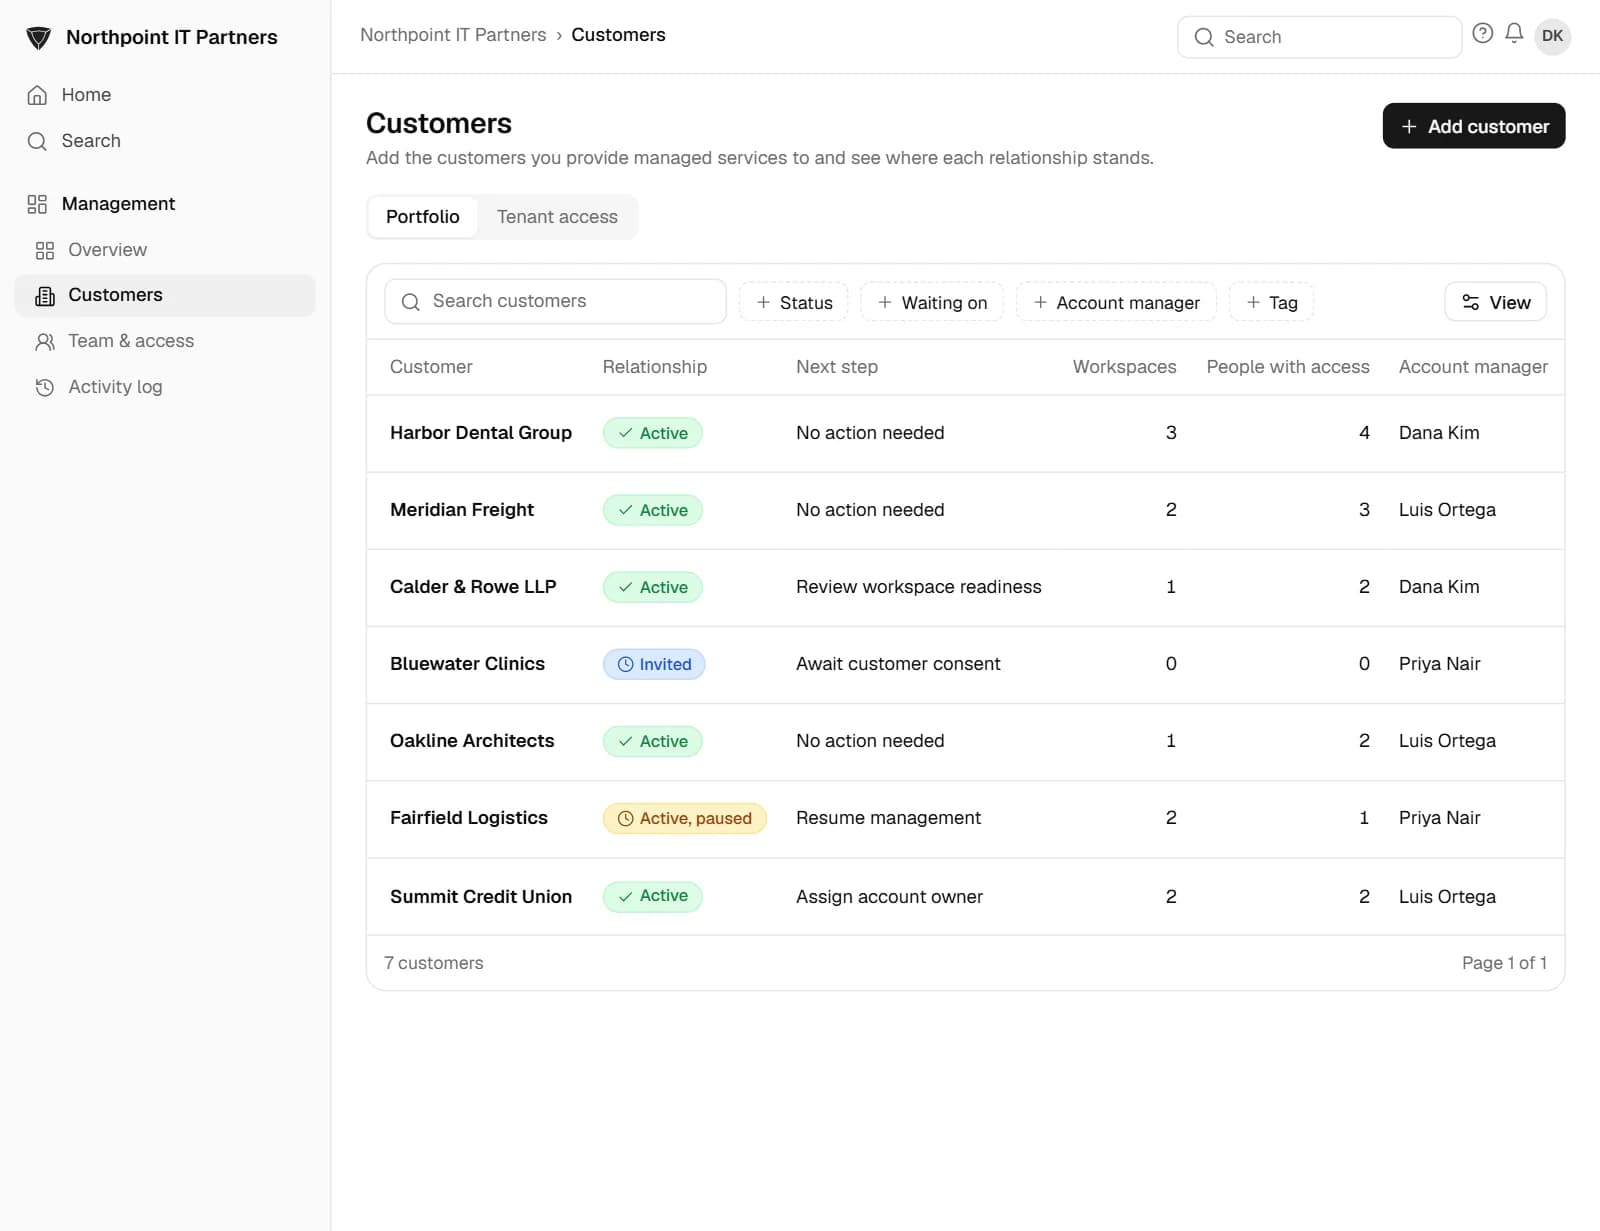
Die meisten Gerätetools wurden für ein einzelnes Unternehmen gebaut. Sie betreuen zwanzig.
Jeder neue Kunde bringt sein eigenes Apple Business Konto, seinen eigenen Microsoft-Mandanten und sein eigenes Android Enterprise mit. Die meisten MDMs zwingen Sie zu einer Entscheidung. Entweder betreiben Sie pro Kunde eine eigene Konsole und melden sich zwanzigmal am Tag an, oder Sie packen alle Kunden in eine Konsole und hoffen, dass niemand die falsche Richtlinie an die falsche Flotte verteilt.
trio.so geht keinen dieser Wege. Es ist eine Konsole für alle Ihre Kunden: Ihr Team meldet sich einmal an und arbeitet für jeden Kunden, während Geräte, Nutzer und Richtlinien jedes Kunden getrennt bleiben.
Die Konten jedes Kunden bleiben seine eigenen
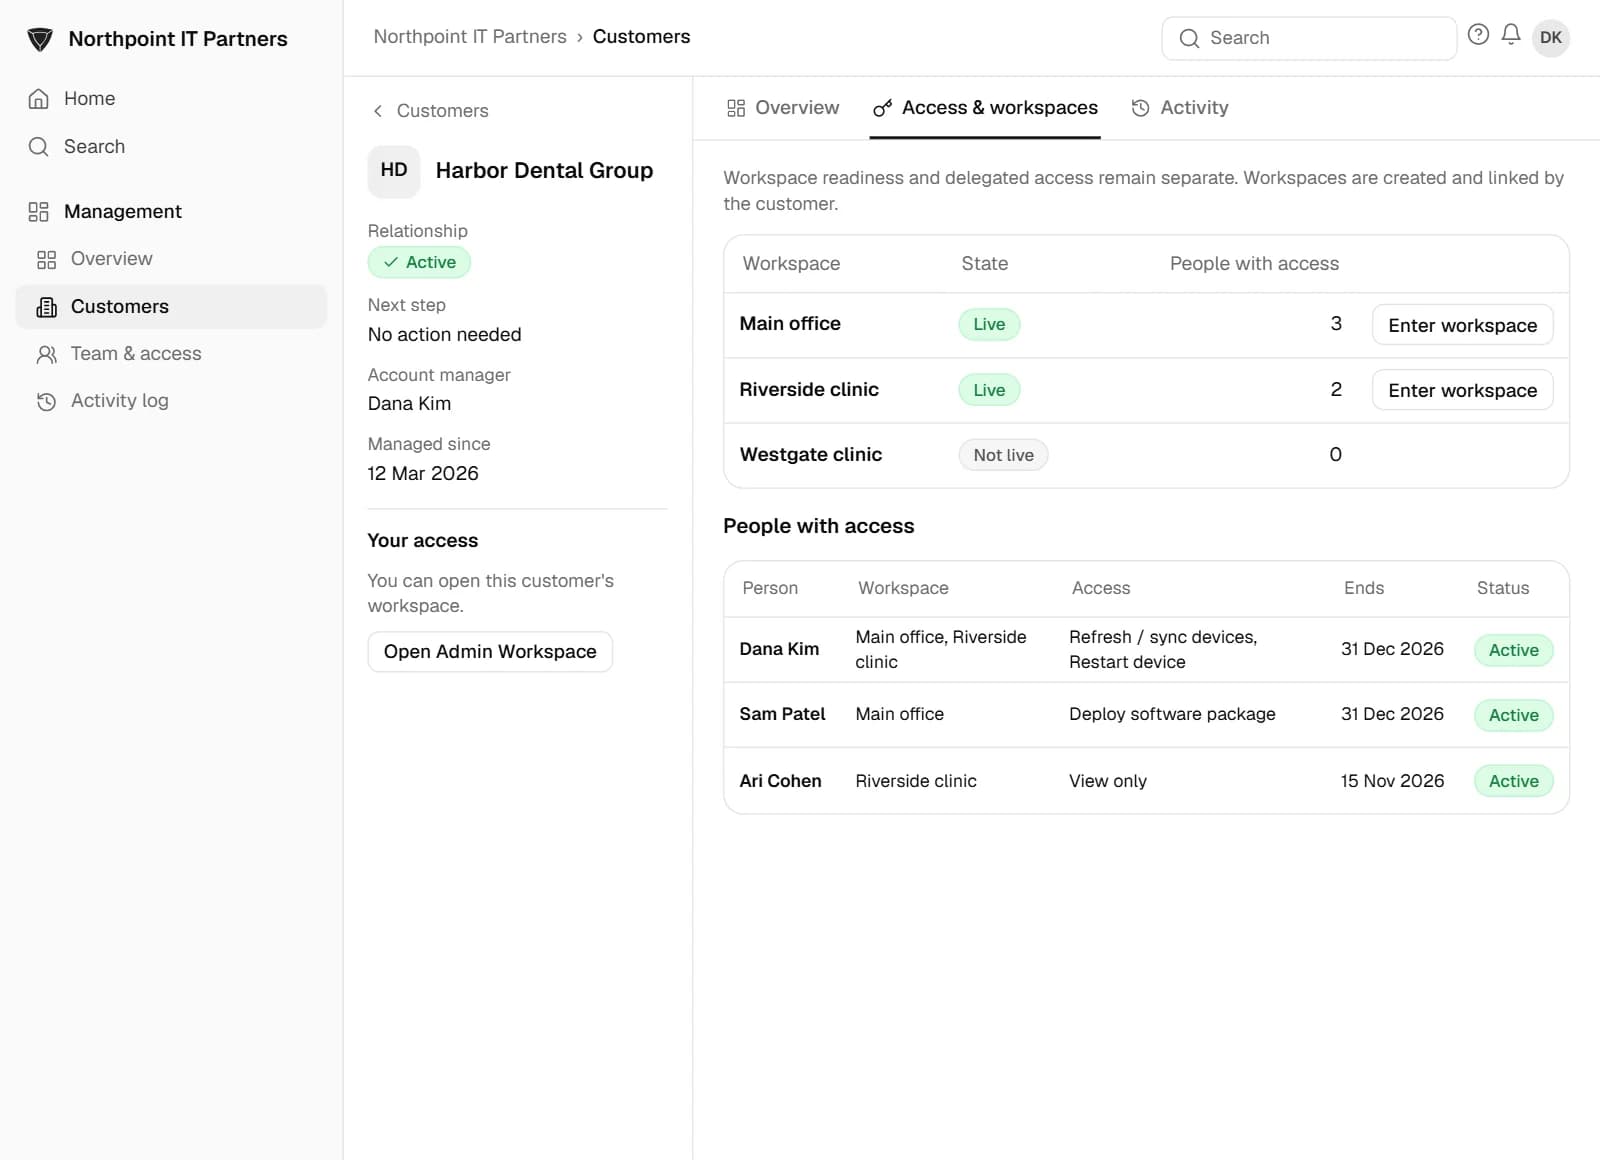
Jeder Kunde verknüpft seine eigenen Workspaces mit Ihnen, wenn er Ihre Einladung annimmt. In jedem Workspace werden die Apple-Organisation, der Microsoft-Mandant und das Android Enterprise des Kunden zu Verwaltungskonten, und jedes zieht eine feste Grenze um seine Geräte, Profile und Zuweisungen.
Das richtige Konto, automatisch gewählt
Wenn ein Gerät nur zu einem Kundenkonto gehören kann, bindet trio.so es automatisch. Wenn mehrere passen, fragt trio.so einmal nach. Wenn keines passt, hält es an und sagt Ihnen, was fehlt, statt zu raten.
Richtlinien, die nicht überspringen können
Registrierungsprofile und Zuweisungsziele tragen das Konto in sich, zu dem sie gehören. Ein Profil, das für den Mandanten eines Kunden erstellt wurde, lässt sich nicht auf den eines anderen anwenden.
Massenaufträge, die bei einem Kunden bleiben
Registrieren Sie fünfhundert Laptops auf einmal, und trio.so teilt den Auftrag nach Konto auf. Ein einzelner Lauf umfasst nie zwei Kunden.
Ihr Team, nach Rolle eingegrenzt
Jeder Techniker arbeitet nur für die Kunden, denen er namentlich zugewiesen ist, mit View- oder Manage-Zugriff, und Sie können festlegen, wann dieser Zugriff endet. Provider-Rollen bestimmen, was jede Person in Ihrer MSP-Konsole sehen und ändern kann.
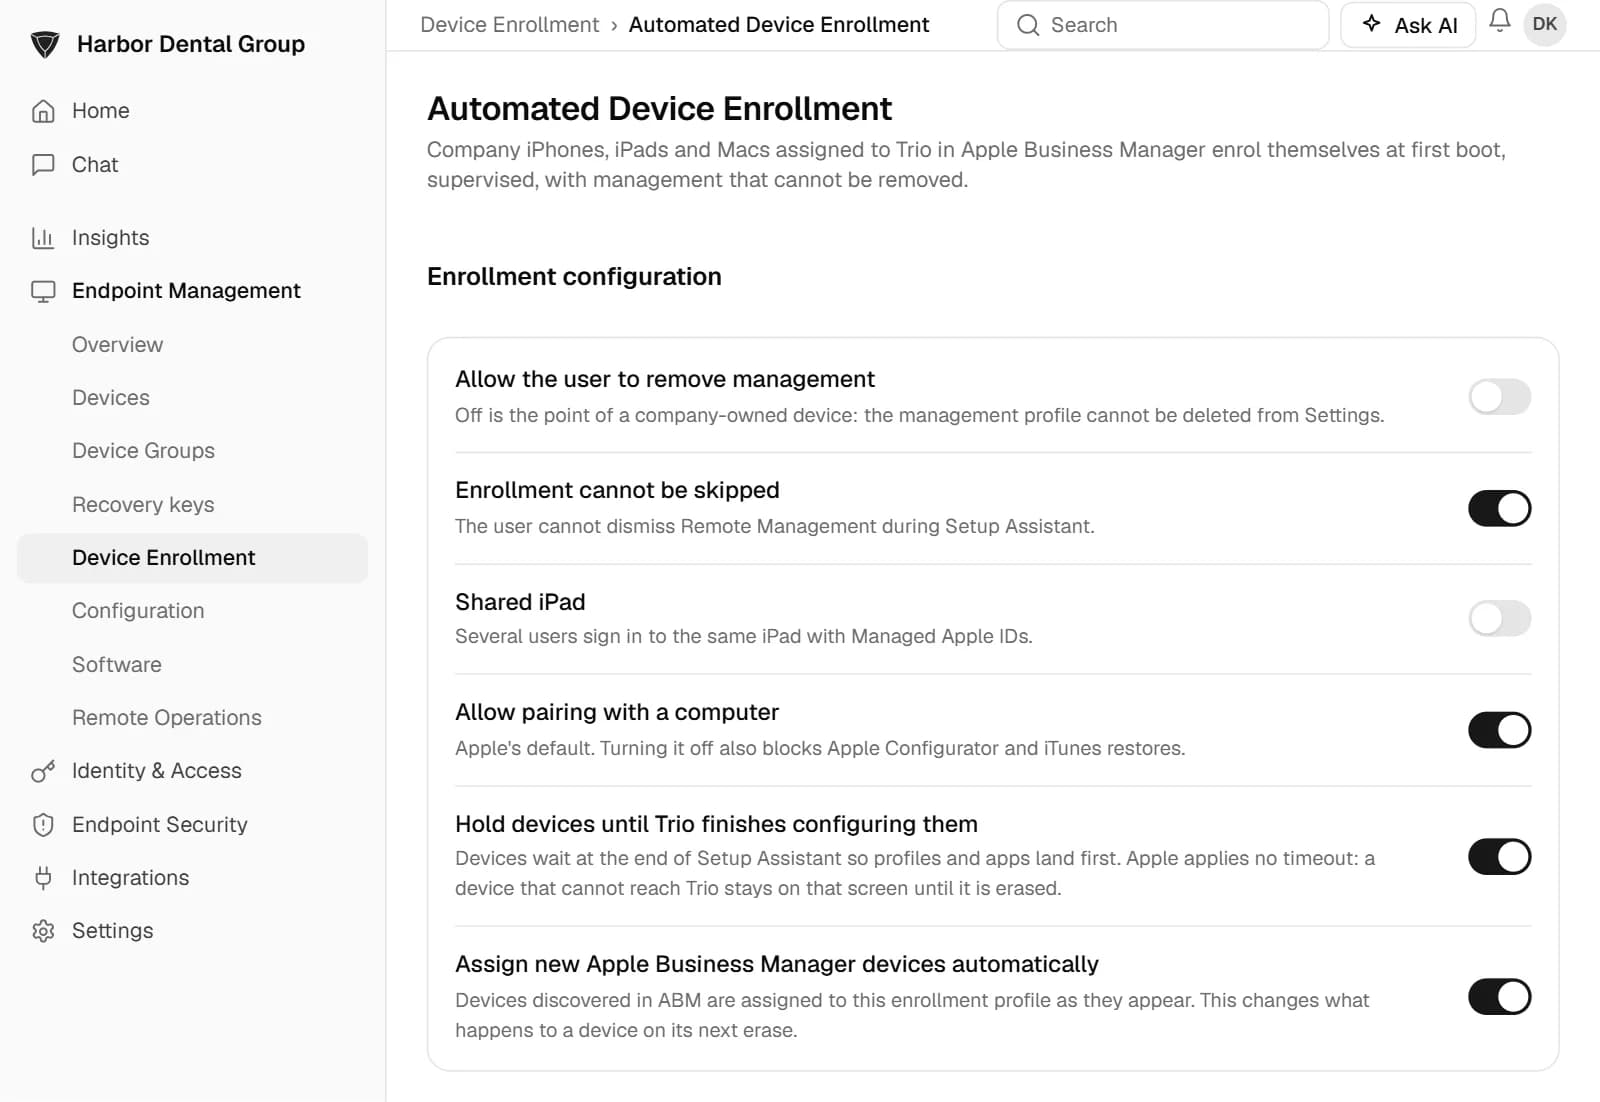
Binden Sie jeden Kunden so an, wie seine Geräte es bereits erwarten
trio.so arbeitet mit den Registrierungsprogrammen, für die Ihre Kunden bereits bezahlen. So kann neue Hardware direkt an die Nutzer gehen und kommt verwaltet an.
Apple
Automatische Geräteregistrierung über Apple Business, kontogesteuerte Registrierung für private Geräte und Apple Configurator für Geräte, die Sie von Hand einrichten.
Windows
Windows Autopilot, automatische Registrierung über Microsoft Entra und Massenregistrierung mit einem Bereitstellungspaket, damit neue PCs ohne manuelle Einrichtung registriert werden.
Android
Zero-Touch-Registrierung, Samsung Knox, QR-Code und Arbeitsprofile für private Smartphones.
Linux
Der trio.so Agent, verwaltet aus derselben Konsole wie alles andere.
Netzwerk und Zertifikate ab dem ersten Tag
WLAN-Richtlinien (WPA2 und WPA3 Personal auf Windows- und Apple-Geräten) und Zertifikatsrichtlinien (PKCS#12, SCEP und vertrauenswürdige Stammzertifikate auf Apple-Geräten und Windows) kommen mit der Registrierung. So verbinden sich die Geräte jedes Kunden schon beim ersten Start mit dessen Netzwerk.
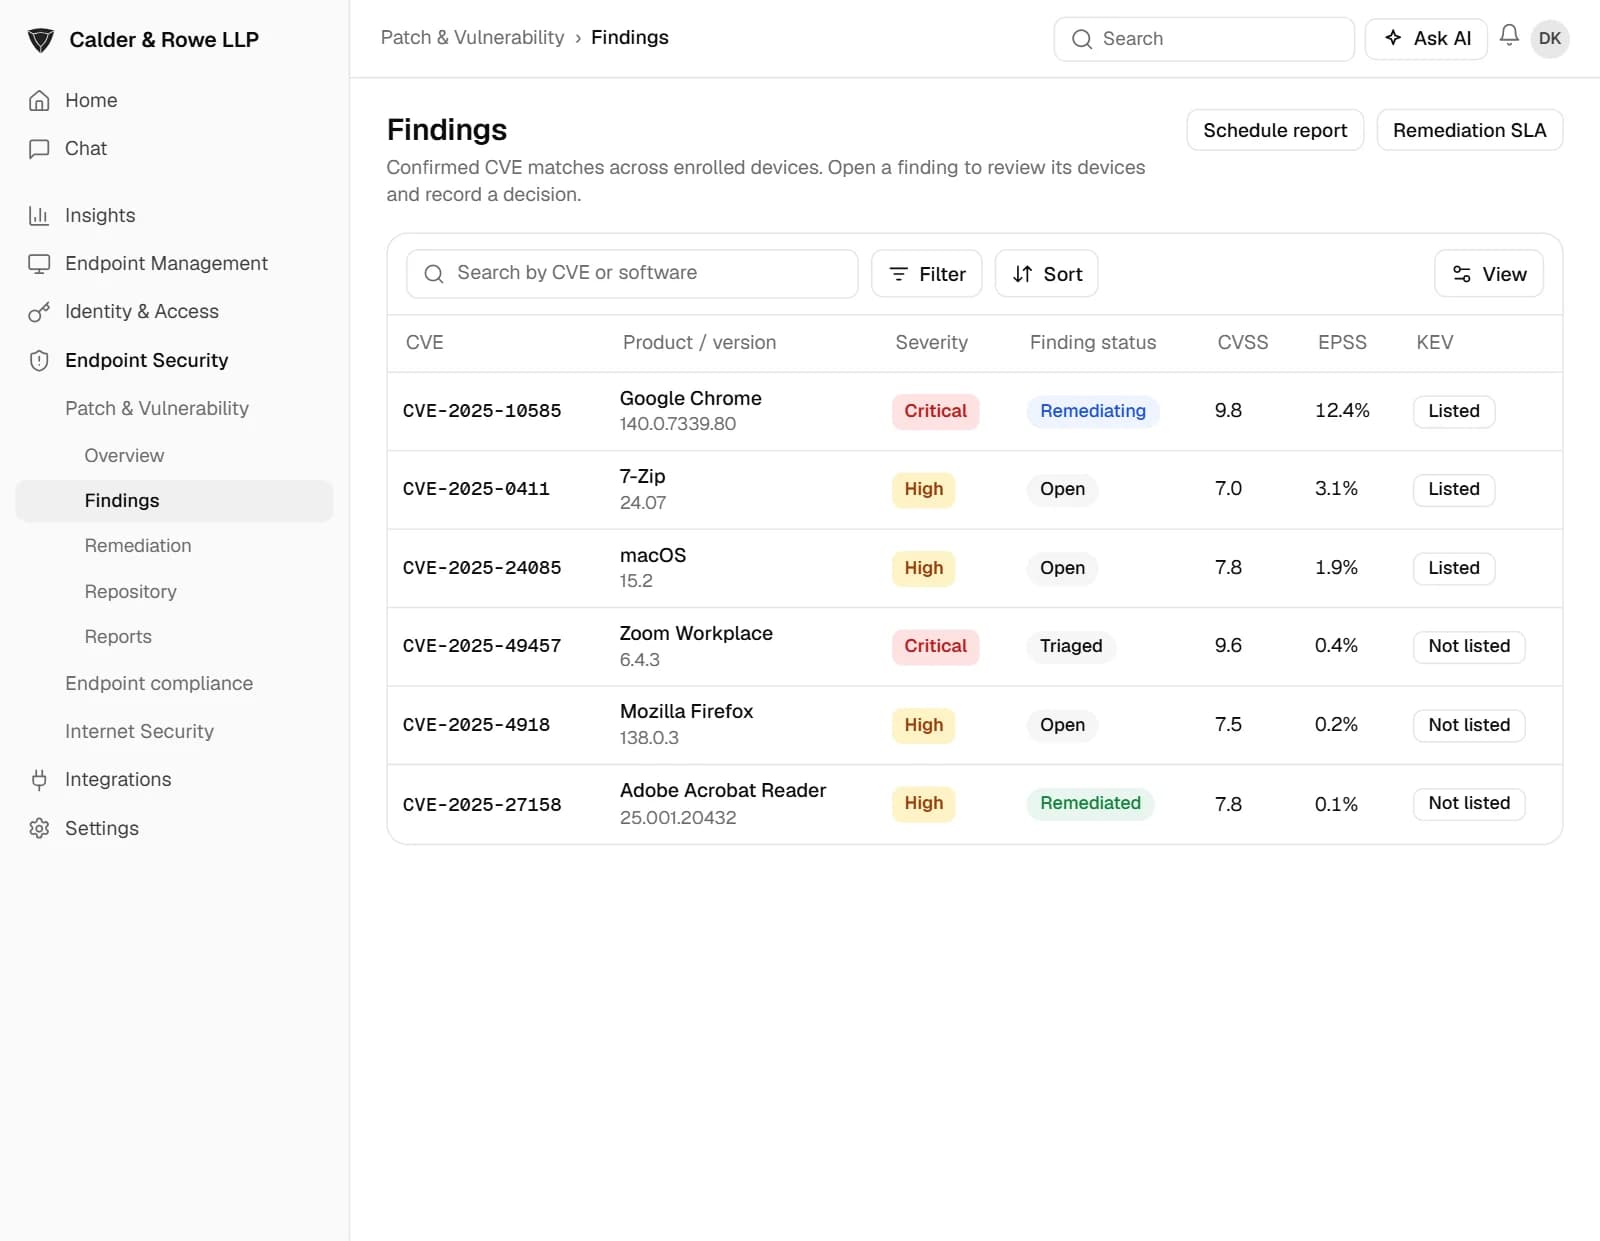
Patchen Sie zuerst, was wirklich gefährlich ist
Eine Liste mit viertausend CVEs sagt Ihnen nichts. trio.so bewertet jeden Befund von 0 bis 100 anhand von CVSS, der Wahrscheinlichkeit einer Ausnutzung (EPSS), der CISA-Liste bekannter ausgenutzter Schwachstellen, der Kritikalität des Geräts und seiner Exposition. Alles, was bereits ausgenutzt wird, steht sofort ganz oben.
Eine Übersicht pro Kunde
Offene Befunde, was jetzt kritisch ist, was seine Frist überschritten hat und welche Geräte immer wieder auftauchen.
Eine Entscheidung für jeden Befund
Behebung starten, entschärfen, das Risiko akzeptieren oder als Fehlalarm markieren. Das Akzeptieren eines Risikos braucht eine eigene Berechtigung und ist damit nie ein stiller Klick.
Ihre eigenen Pakete, vorab geprüft
Laden Sie MSI-, PKG- oder DMG-Installer hoch. Jeder wird mit VirusTotal gescannt und freigegeben, bevor er ein Kundengerät erreicht.
Betriebssystem-Updates und Fixes für Drittanbieter-Software
trio.so steuert Betriebssystem-Updates über Auto-Patch-Richtlinien für Windows, macOS, iOS/iPadOS und Android, Fixes für Drittanbieter-Software über Behebungspläne, und zeigt das Ergebnis für jedes Gerät. Unter Linux kommen Fixes über den Paketmanager des Geräts.
Nachweise, die der Prüfer jedes Kunden lesen kann
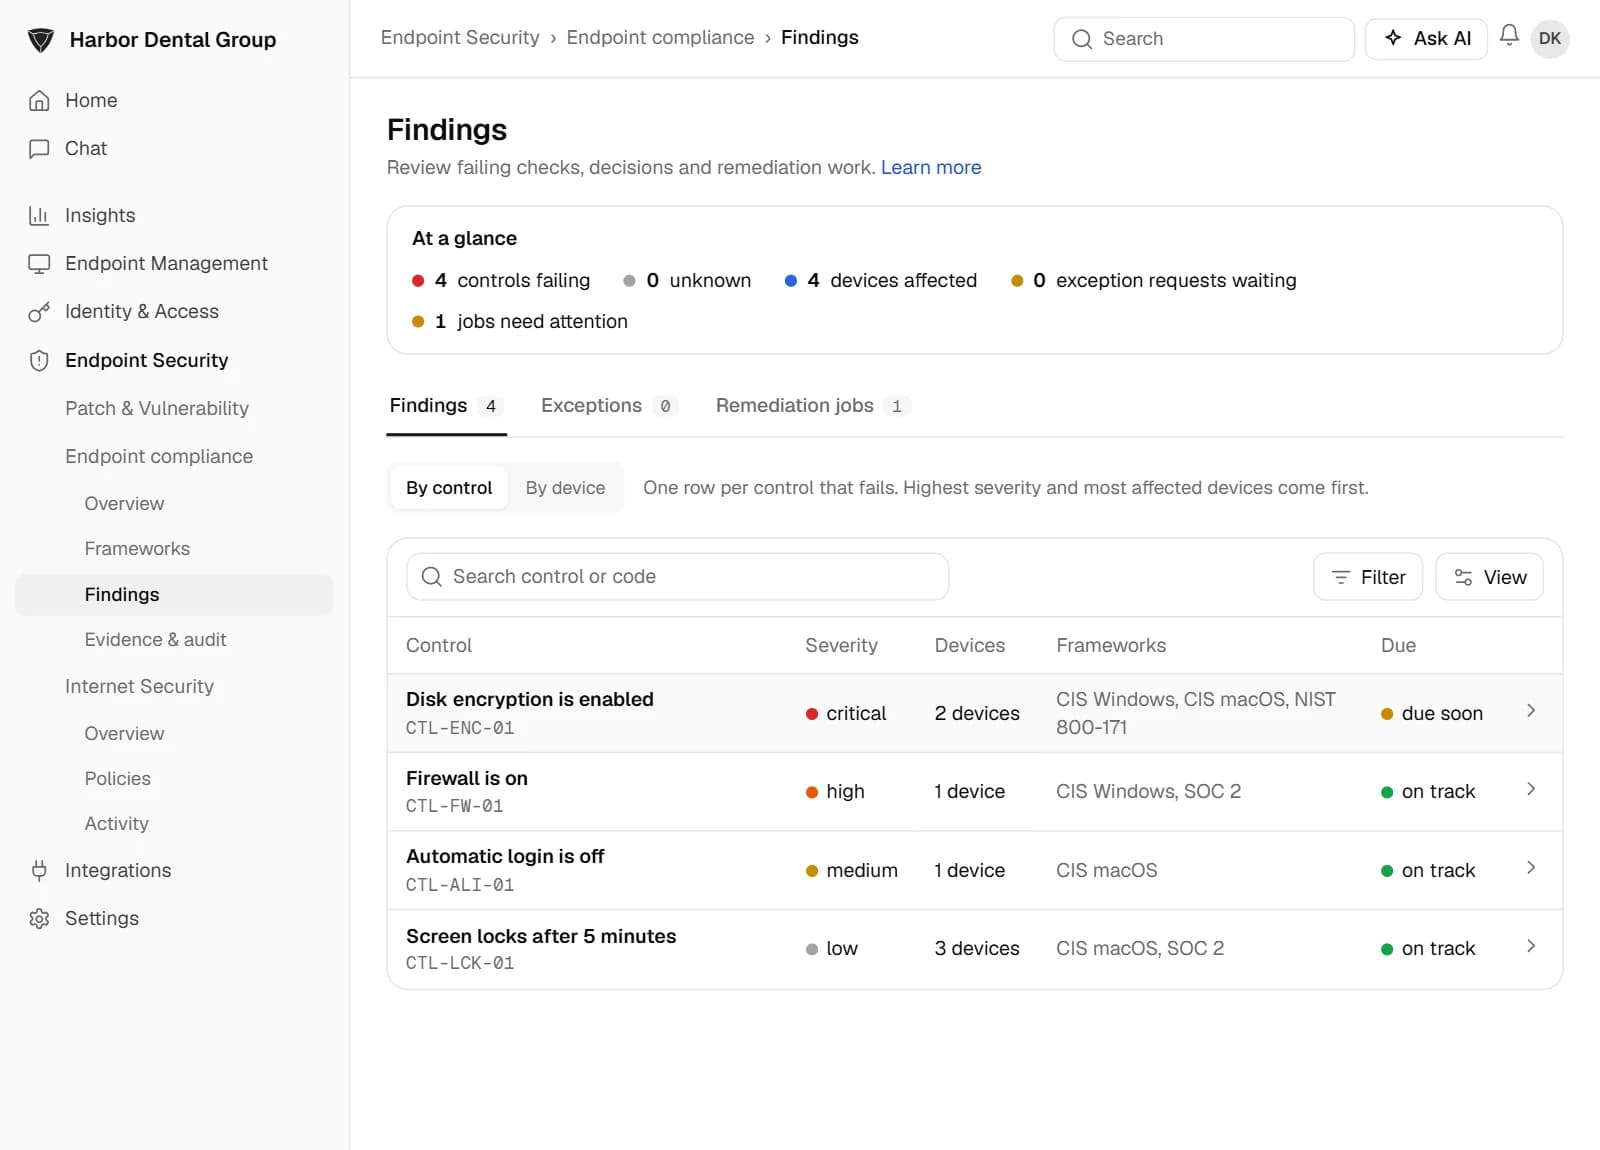
trio.so prüft jedes Gerät gegen die Kontrollen, auf die es ankommt: Festplattenverschlüsselung, Firewall, Bildschirmsperre, Schutz vor Schadsoftware und Patch-Stand. Jedes Gerät erscheint als konform, gefährdet oder nicht konform. So hat die Frage „Was beheben wir zuerst?“ eine Antwort.
Auf anerkannten Benchmarks aufgebaut
Die Kontrollen sind den CIS-Benchmarks und Frameworks wie SOC 2, ISO 27001, NIST 800-171 und der DSGVO zugeordnet.
Ein Status, der aktuell bleibt
Der Compliance-Status jedes Geräts aktualisiert sich bei jeder Rückmeldung. Die Ansicht eines Kunden zeigt also die Flotte von heute, nicht die vom letzten Monat.
Exportieren und übergeben
Nachweise und Audit-Trail lassen sich als CSV oder Excel exportieren, Kunde für Kunde, bereit für dessen Prüfer oder Versicherer.
Bringen Sie Ihren schwierigsten Kunden zur Demo mit
Sagen Sie uns, wie viele Mandanten, welche Betriebssysteme und welche Registrierungsprogramme. Wir gehen diesen Kunden in trio.so mit Ihnen durch.
Beheben Sie es von Ihrem Schreibtisch aus, nicht im Büro des Kunden
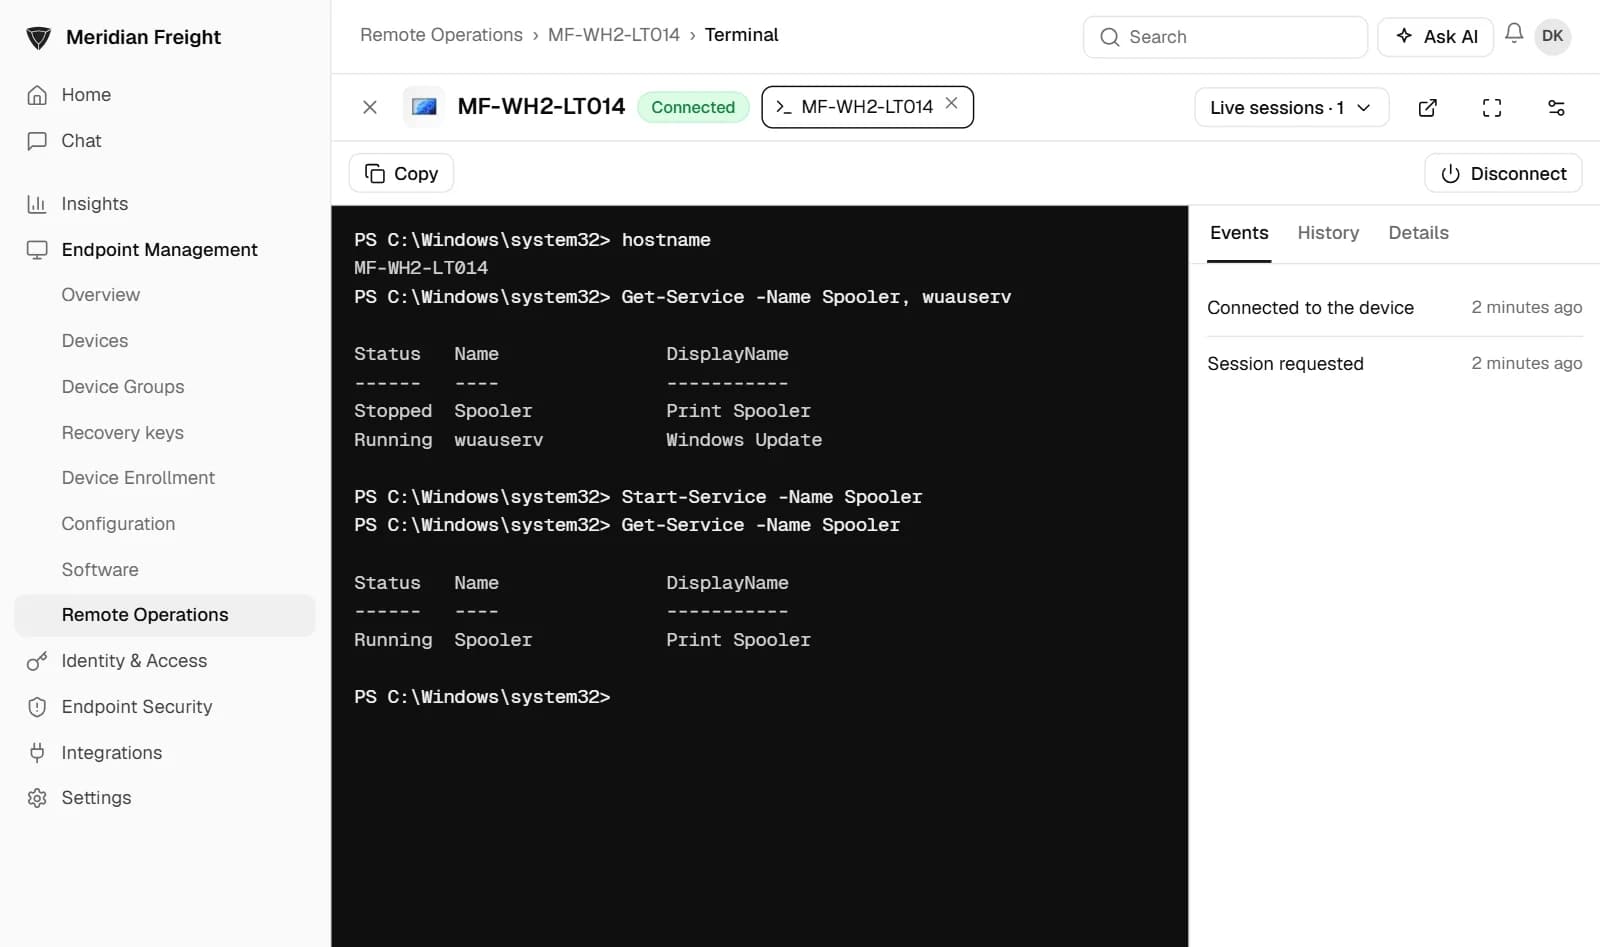
Die meisten Tickets brauchen keinen Vor-Ort-Termin. Sie brauchen einen Bildschirm, eine Shell oder einen einzigen Befehl.
Remote Desktop
Übernehmen Sie gemeinsam mit dem Nutzer einen Windows-, Mac- oder Linux-Bildschirm.
Terminal
Öffnen Sie eine Shell unter Windows, macOS oder Linux und sehen Sie Dienste, Prozesse und Skripte auf dem Gerät.
Remote-Befehle
Sperren, orten, neu starten oder löschen Sie Smartphones und Tablets über das Netz. Ein selektives Löschen entfernt nur Firmendaten von einem privaten Gerät.
Remote Desktop, Terminal und Remote-Befehle sind in jedem Tarif enthalten.
Lassen Sie wiederkehrende Tickets sich selbst erledigen
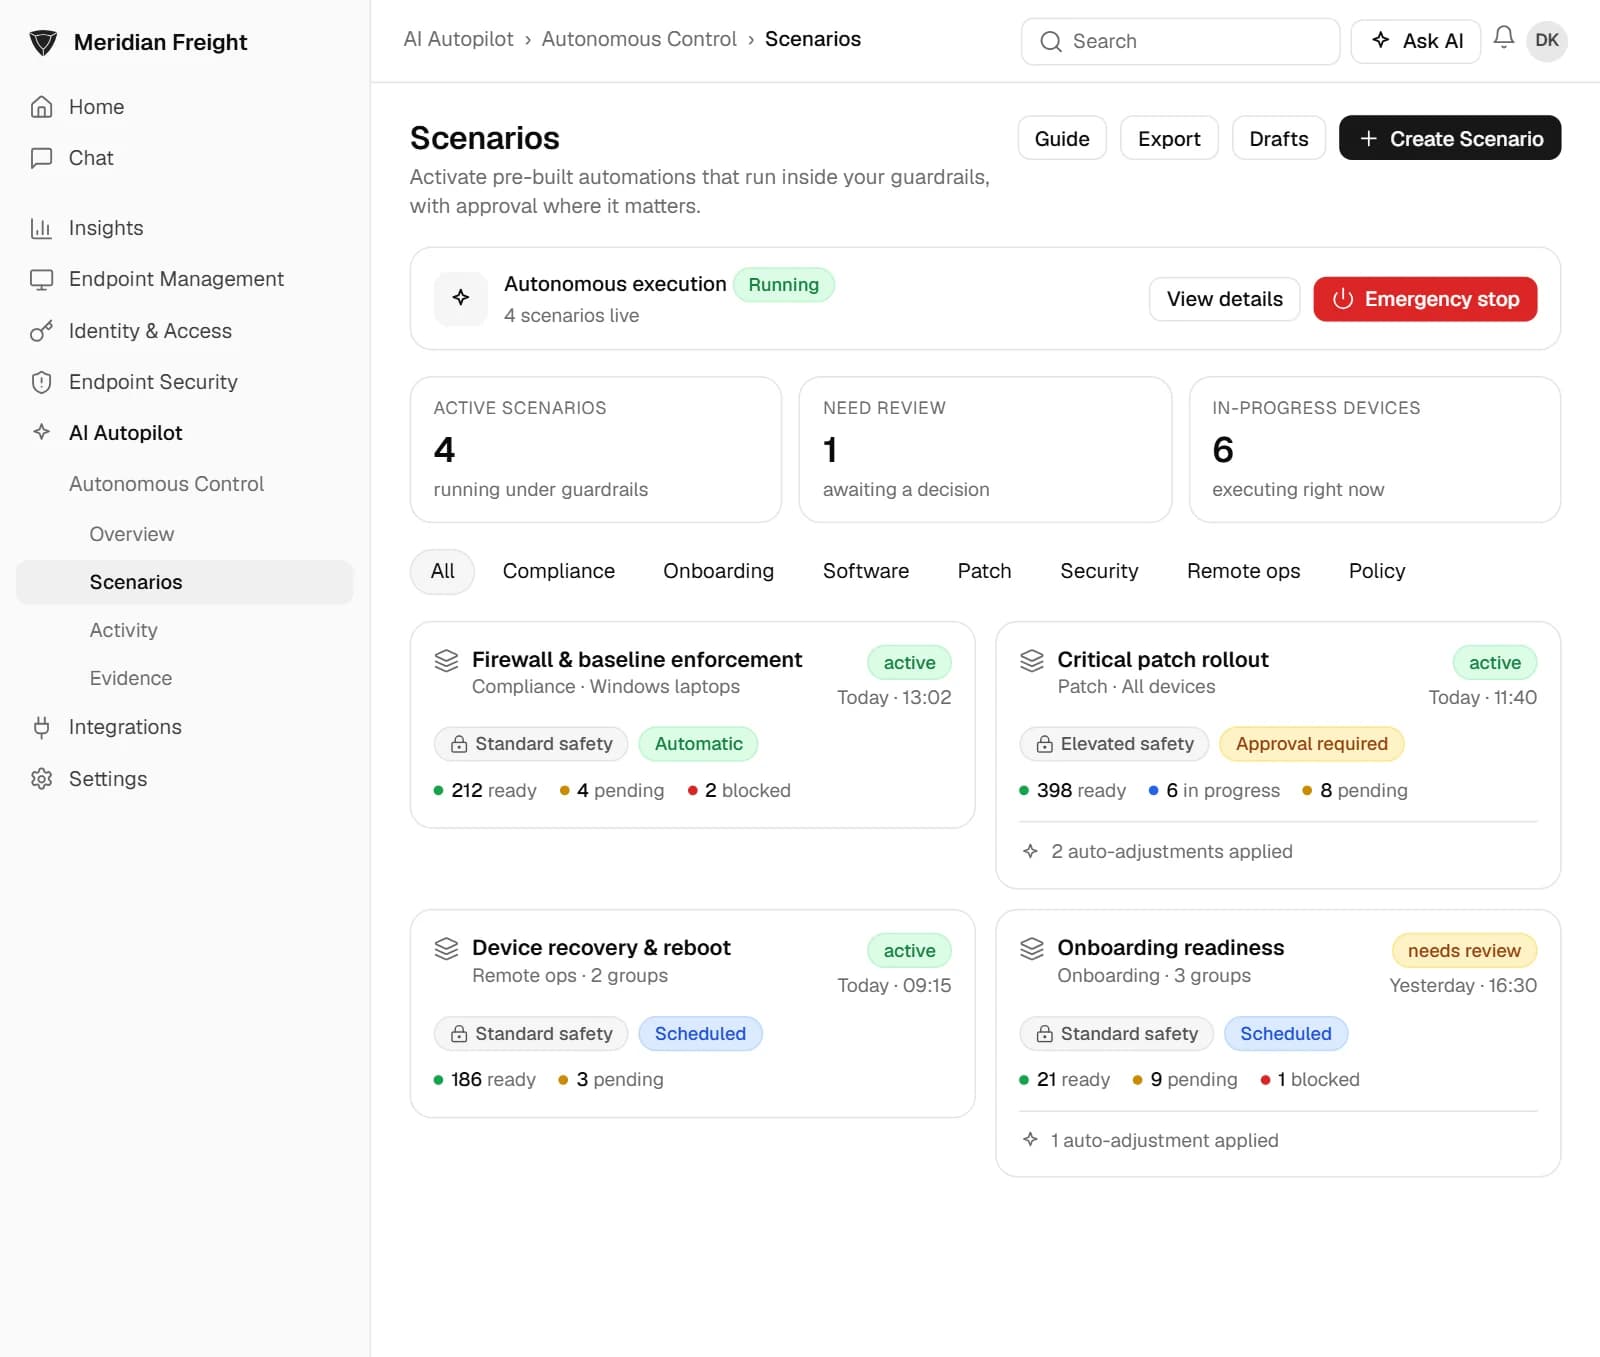
Mit den Automatisierungen in trio.so wählen Sie eine fertige Lösung, bestimmen die Geräte und sehen genau, welche davon betroffen sind, bevor irgendetwas läuft.
Bringen Sie Ihre eigene KI mit
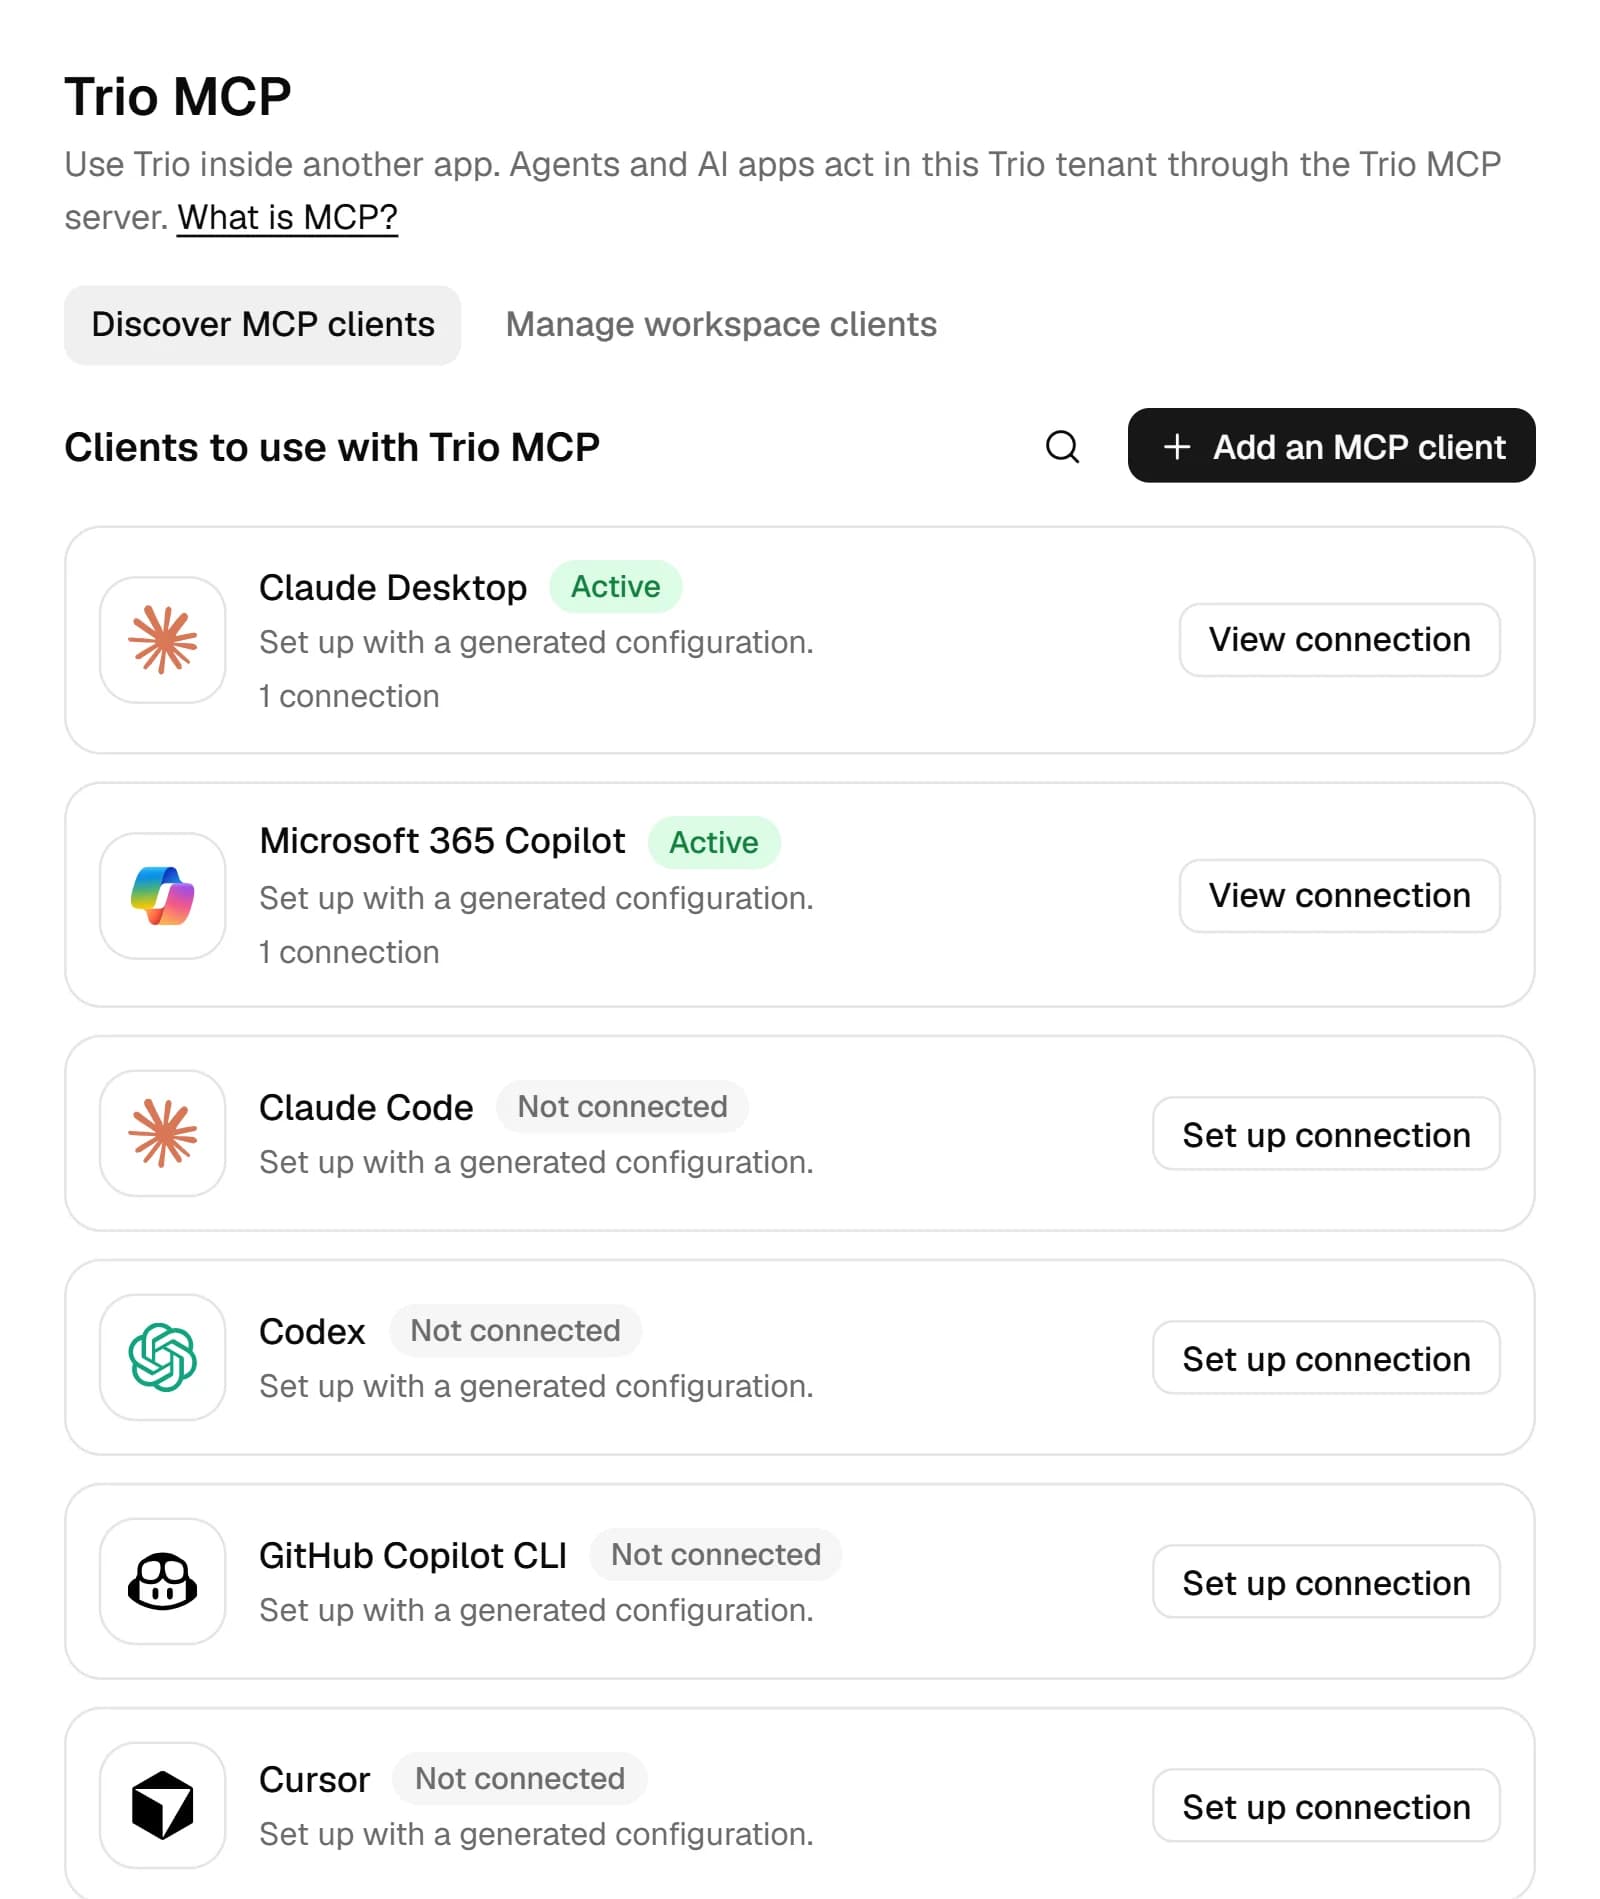
Verbinden Sie Claude, Microsoft 365 Copilot, GitHub Copilot, Cursor oder Codex über den Trio MCP-Server. Eine Verbindung im Workspace eines Kunden beantwortet Fragen zu dessen Geräten in normaler Sprache. Die Verbindung in Ihrer MSP-Konsole ist nur lesend und umfasst Ihre eigenen Daten: Kunden, Zugriffe und das Aktivitätsprotokoll. Jede Verbindung legen Sie in der Konsole an und widerrufen sie dort.
Die Geräteebene unter Ihrem Security-Service
Ihr SOC achtet auf Bedrohungen. trio.so stellt sicher, dass die Geräte jedes Kunden so verschlüsselt, gepatcht und konfiguriert sind, wie Ihr Service es verspricht, und liefert Ihnen die Belege dafür.
Nach Risiko bewertete Schwachstellenbefunde pro Kunde, mit den Fristen, die Sie vereinbart haben.
Geplante Berichte pro Kunde, damit der Gerätestatus bei Ihren Analysten ist, bevor der Kunde fragt.
Gerätestatus und Audit-Trails, die Ihre Analysten in die Berichte exportieren können, die Sie ohnehin versenden.
trio.so steht neben Ihren Tools für Erkennung und Reaktion. Es ersetzt sie nicht.
So starten MSPs mit trio.so
Registrieren und bewerben
Legen Sie Ihr trio.so Konto an und bewerben Sie sich dann in den Settings unter Provider eligibility. Sagen Sie uns, welche Services Sie anbieten: IT-Management, Security Operations oder beides.
Wir gehen es gemeinsam durch
trio.so prüft Ihre Anfrage, und in einem kurzen Gespräch stimmen wir die Preise für Ihren Kundenmix ab. Die MSP-Preise werden pro Partner festgelegt, und es gibt keine Mindestanzahl an Geräten.
Laden Sie Ihren ersten Kunden ein
Senden Sie dem Inhaber des Kunden eine Anfrage aus Ihrer MSP-Konsole. Sobald er zustimmt, arbeitet Ihr Team in seinem Workspace und registriert seine Geräte.
Möchten Sie trio.so stattdessen weiterverkaufen, vertreiben oder empfehlen? Zum Partnerprogramm →
Fragen, die MSPs uns stellen
Betreuen Sie jeden Kunden aus einer Konsole, ohne sie zu vermischen
Bringen Sie einen echten Kunden zu einer Demo mit und sehen Sie, wie er in trio.so aussieht.